Futok a pénzem után

Marketing Commando x K&H: üzletetide! program

Details

Rengetegen beszélnek arról, hogyan kell megelőzni egy kibertámadást, mi viszont most az eseményutáni megoldásokra fogunk koncentrálni. Mit tehet egy kis és középvállalkozás vezetője, ha már megtörtént a baj? Erről szól a Futok a pénzem után című podcast minisorozatunk, ami a Marketing Commando és a K&H Bank Üzletet Ide együttműködésével jött létre. Janata Kriszta vagyok és ígérem, szakértői vendégekkel gyakorlatias válaszokat hozunk minden kérdésre!

Recent Episodes

AUG 13, 2025
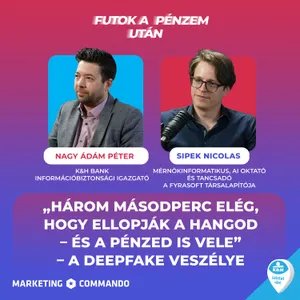
„Három másodperc elég, hogy ellopják a hangod – és a pénzed is vele” – a deepfake veszélye
Felismernéd, ha egy digitálisan manipulált hívásban a saját hangodon könyörögnének a gyerekeid pénzért? A deepfake már nem sci-fi – hanem a hétköznapok veszélye. Az epizódban a jövő támadásai ellen keresünk megoldást. Vendégeink: Sipek Nicolas, AI oktató, a Fyrasoft társalapítója Nagy Ádám Péter, a K&H Bank információbiztonsági igazgatója Témák: • Milyen támadásokra használják a deepfake-et, és mi jöhet még? • Miért nem elég már az, hogy „figyelj oda”? • Hogyan védekezhetsz, ha magánemberként vagy cégvezetőként célponttá válsz? • Miért a sürgetés a legnagyobb figyelmeztető jel? „Már három másodperc elég a hangodból, hogy bármit a szádba adjanak.” Az epizódban egy valódi deepfake demót is hallhatsz: Sipek Nicolas néhány másodperc hangmintából klónozza Janata Kriszta hangját – döbbenetes példája annak, milyen könnyen manipulálható ma már a valóság. Ezután a szakértők lépésről lépésre bemutatják: hogyan használják a deepfake-et átverésekre, zsarolásra, sőt, állásinterjúk meghamisítására is. Nagy Ádám gyakorlati tanácsokat ad: hogyan ismerd fel a mesterséges videókat és hangokat, és hogyan védd meg a céged vagy a családod egy támadástól. Sipek Nicolas elmagyarázza, miért nem a felhasználón múlik a védelem, hanem a platformokon – és miért alap a többfaktoros védelem. 3 kulcslépés, amit már most megtehetsz: Mindig kérdezz vissza! „Tényleg te vagy az? Mi a kulcsszavunk?” Használj másik csatornát! Ellenőrizd SMS-ben, e-mailben, vagy hívd vissza az illetőt. Tanítsd meg a családodnak, mi a deepfake! Már a tudás is védelem. Időbélyegek: 00:00 – Mi az a deepfake, és miért veszélyes? 02:00 – Kik a célpontok? Bárki, akinek van bankszámlája 05:00 – Állásinterjú deepfake-kel? Már ez is valóság 08:00 – Platformfelelősség és a felhasználó kiszolgáltatottsága 10:00 – Megdöbbentő számok: 3000%-os növekedés az USA-ban 12:00 – Élő deepfake demó Kriszta hangjával 15:00 – Mire figyelj, ha videót vagy hívást kapsz? 18:00 – Mit jelent az out-of-band ellenőrzés? 24:00 – Családi jelszavak: hogyan védd meg szeretteidet? 27:00 – Már a hívások közben is manipulálhatják a hangod 30:00 – Az éberség az első és legfontosabb fegyver 🎧 Hallgasd meg az epizódot most a Spotify-on, Apple Podcasts-en vagy YouTube-on! 💬 Te felismernéd, ha a saját hangodon kérnének tőled pénzt? Írd meg kommentben!
32 MIN
AUG 8, 2025
Még mindig ugyanaz a jelszavad? Akkor ez neked szól!
Mi van akkor, ha nem hackerek támadnak meg, hanem egy ártatlan kávéfőző vagy egy elfelejtett jelszó sodor bajba? A Futok a pénzem után c. podcast hatodik epizódjában azt nézzük meg, hogyan védheted meg a cégedet az eszközeiden keresztül. 🎙 Vendégeink: Karakas Péter – IT-biztonsági tanácsadó Gärtner Dávid – a K&H Bank üzleti információbiztonsági vezetője A biztonság nem ott kezdődik, hogy tűzfalakat húzol és drága rendszereket vásárolsz, hanem ott, hogy tudod, mire kell figyelned. ❓ Tudod például: – mennyibe kerül egy kávéfőző miatti adatvesztés? – hogy mennyit ér egy bizalmas e-mail lista, amit egy elveszített telefon visz magával? – mit jelent az, hogy a cégednek saját kockázati étvágya van? 💣 Karakas Péter egy konkrét példával sokkol: Egy feltört Facebook-hirdetési fiókból egy támadó 10 millió forintot hirdetett el saját oldalára. 👉 Egyedül egy bekapcsolt kétfaktoros azonosítás menthette volna meg a céget. 🧠 Gärtner Dávid közérthetően magyarázza el: – a kockázati étvágy és a – kockázatarányos védelem fogalmát, és azt is, hogyan építsd be ezeket KKV-ként a mindennapi döntéshozatalodba. 🧰 Konkrét eszközlistát kapsz: – melyek a magas, közepes és alacsony kockázatú eszközök – mit kezdj egy IoT nyomtatóval – hova kösd a kávéfőzőt 📱 Megtudod: – hogyan építs ki jelszómenedzsmentet – hogyan állítsd be az MDM-et (mobile device management) – és miért nem elég, ha csak szóban figyelmezteted a munkatársaidat ✅ Gyakorlati tanácsok: ● Használj jelszókezelőt, ne emlékezz többé semmire ● Ne hagyd, hogy egy okoseszköz nyissa ki az ajtót egy támadónak ● Az elérhető szoftveres eszközök már nemcsak a multiké: 12 dollártól elérhetők ● Oktasd a csapatodat, de ne unalmas előadásokkal, hanem élesben: phishing-szimulációkkal ● Dokumentáld, hogy ki fér hozzá mihez, és mikor lépett be vagy ki 💡 Ez az epizód minden olyan cégvezetőnek kötelező, aki nem akar a saját adatain bukni. A kibertámadások nem csak mással történnek meg. ❗ Egy rosszul használt TeamViewer, egy gyenge jelszó, egy figyelmetlen munkatárs is elég. 🎧 Hallgasd meg az adást, hogy ne egy olcsó IoT-készülék miatt fuss a pénzed után! 💬 Te mire gyanakodnál először, ha eltűnik a pénz a bankszámládról? Kommenteled meg!
52 MIN
AUG 1, 2025
„A támadók jobban ismerik az érzelmeidet, mint te magad” – Így manipulálnak pillanatok alatt
Miért éppen TE? Hogyan történhet meg, hogy a legjobb szándékod fordul ellened, és pont azokkal a technikákkal manipulálnak, amelyeket a mindennapi kapcsolataidban értéknek tartasz? A Futok a pénzem után podcast negyedik epizódjában Janata Kriszta két szakértő segítségével járja körbe a social engineering rejtett világát. Vendégei: Oroszi Eszter, információbiztonsági tanácsadó és Gärtner Dávid, a K&H Bank üzleti információbiztonsági vezetője, akik megmutatják, hogyan verhetnek át pusztán az emberi természetedre alapozva. Miközben a technikai rendszerek egyre biztonságosabbak, a csalók már nem a falakat ostromolják – inkább rád próbálnak hatni, hogy te magad nyisd ki az ajtót. 💬 „Az emberi tényező a leggyengébb láncszem” – figyelmeztet Dávid, amikor arról beszél, hogy a legszofisztikáltabb rendszer sem ér semmit, ha az embert manipulációval meg lehet kerülni. A támadók profin felépített szkriptekkel dolgoznak, mint a színészek, akik minden helyzetre kész forgatókönyvet tanulnak be. Sürgetnek, megijesztenek, vagy épp ellenkezőleg: kedvességgel elaltatják a gyanakvásodat. Az adásban életszerű, valós telefonos csalási példákon keresztül mutatjuk be, hogyan válik a segítőkészség, a kíváncsiság vagy a félelem az áldozattá válás katalizátorává. 💬 „A támadók jobban ismerik az érzelmeidet, mint te magad.” – mondja Eszter, amikor arról beszél, hogy egy-egy stresszhelyzet, fáradtság vagy sürgetés miként veszi el tőlünk a tiszta gondolkodás képességét. Az epizódból kiderül, hogy a támadók nemcsak ravaszak, hanem jól szervezettek is: gyakran egész csapat dolgozik azon, hogy pszichológiai nyomás alatt csússz bele egy hibába. A célpont lehet egy cégvezető, egy ügyfélszolgálatos, vagy bárki, aki egyetlen rossz pillanatban épp „túl jófej”. A megoldás meglepően egyszerű: kérj időt. Egyetlen mondat, és máris visszanyerted az irányítást. 💬 „Nem kell kényszerből cselekedned. Mindig van választásod.” – mondja Dávid. Az epizód legfontosabb tanulságai: ● Ne hagyd, hogy a sürgetés vagy a félelem irányítson – kérj időt, mielőtt bármit lépnél. ● Ne gondold, hogy veled nem fordulhat elő – épp a jó szándékod az, amit kihasználnak. ● Ne szégyelld a gyanakvást – a biztonságos döntés mindig jobb, mint a gyors döntés. 🎧 Hallgasd meg az epizódot most, hogy a legjobb tulajdonságaidat ne a hackerek használják ki, hanem te erősítsd meg velük magad! 💬 Téged milyen helyzetben próbáltak meg utoljára rávenni valamire? Írd meg kommentben!
42 MIN
JUL 30, 2025
Kibertámadás után: mit tehetsz, ha összeroppansz?
😰 Kibercsalás áldozata lettél? Nem érted, hogyan történhetett meg veled? A tested reszket, az elméd üres, a szégyen fojtogat? Ebben az epizódban megmutatjuk, mi történik veled az első órákban, napokban – és hogyan tudsz újra levegőt venni. 🎙 Vendégeink: Piroska Tímea – pszichológus, coach, kisvállalkozó Vitéz Nóra Diána – a K&H Bank lakossági fiókhálózati támogatási vezetője 🔍 Miről lesz szó az epizódban? • Hogyan hat ránk egy kibertámadás testi-lelki szinten? • Miért pont az okosak és tájékozottak szégyellik legjobban, ha becsapják őket? • Hogyan tudsz kilépni az önvád spiráljából és visszanyerni az irányítást? • Mit tehetsz egyedül, ha nincs időd, pénzed vagy erőd szakemberhez fordulni? 🧠 A kibercsalás utáni sokk: „Olyan, mintha kiraboltak volna – testileg-lelkileg összeomlasz.” – Az első 72 óra testi tünetei – Miért „áll le az agyad”, és hogyan indul újra? – Légzőgyakorlatok, naplózás, kontroll visszanyerése 🏦 Banki szemszögből: Mit él át egy banki munkatárs, amikor az ügyfél zokogva rohan be? – Együttérző mondatok – MNB-ajánlás – Belső segélyvonal – Rendőrségi beavatkozás 🛠️ Tímea 3 öngyógyító technikája: Transzakciós napló – objektiválja az élményt, segít a hatóságoknak Önegyüttérző levél – írj magadnak, mint egy barátnak Kognitív átkeretezés – „A sürgetésre reagáltam – nem a butaságomra.” 📌 Legfontosabb tanulságok: • „Minél intelligensebb valaki, annál mélyebb szégyent él meg.” • „Ha visszanyerjük a kontrollt, újra működni kezd az agyunk.” • „Nem a bankszámlád egyenlege vagy.” 🕒 Időbélyegek: 00:00 – Miért éljük meg a kibercsalást testi támadásként? 03:00 – Hogyan omlik össze az agyunk stressz alatt? 06:00 – Mit tehet a bank az első 24 órában? 11:00 – Pszichés utórengések: szégyen, önvád 14:00 – Légzőgyakorlatok, naplózás, öngyógyítás 19:00 – Tudattalan együttműködés a csalókkal 21:00 – A szégyen és a stigmatizáltság ereje 26:00 – Mi segíthet az önértékelési zuhanás ellen? 30:00 – Hosszú távú helyreállítás: alvás, séta, digitális detox 33:00 – Extrém esetek: zsarolás, rendőrségi akció 38:00 – A bank is veszít – de a bizalom a legnagyobb érték 🎧 Hallgasd meg az epizódot most: Spotify • Apple Podcasts • YouTube 💬 Neked mi segített kilábalni egy nehéz helyzetből? Írd meg kommentben!
40 MIN