


O wie Datenbank
Johannes Ahrends, Robert Marz, Oliver Pyka
Oracle Juli-CPU: Der CVSS-Score sagt nichts über dein Risiko
AUG 4, 202611 MIN
Description
Warum die spektakuläre 9.9 an den meisten On-Prem-Systemen vorbeigeht, welche Lücke wirklich alle betrifft und wie schnell jetzt gepatcht werden muss.
Oracle Juli-CPU: Der CVSS-Score sagt nichts über dein Risiko
Warum der höchste Score selten das größte Problem ist
Am 21. Juli 2026 hat Oracle den Critical Patch Update für das dritte Quartal veröffentlicht: über alle Produkte hinweg weit über tausend Patches, für den Oracle Database Server fünfzehn neue Sicherheits-Patches. Durch die Presse ging vor allem eine Zahl: eine Lücke mit CVSS 9.9 in der Datenbank. Robert Marz fragt nach, Johannes Ahrends ordnet ein — und die Antwort auf die Frage „Müssen wir jetzt alle unsere Wochenenden absagen?" fällt differenzierter aus als die Schlagzeile.
Zuerst die Grundlagen: Jede offiziell gemeldete Lücke bekommt eine eindeutige CVE-Nummer und einen CVSS-Score. Je höher, desto gefährlicher, 10 ist das Maximum. Die wesentlichen Kriterien sind, wie einfach sich eine Lücke ausnutzen lässt und wie schwer der Schaden wiegt. Bei einem Wert nahe 10 heißt das: Ein Angreifer muss das System nur erreichen können, sich nicht einmal anmelden — und kann es komplett übernehmen.
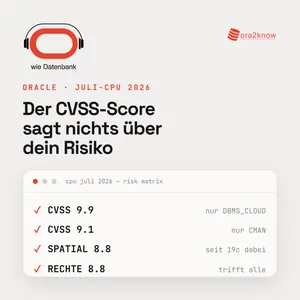
Genau hier beginnt die Entzauberung. Die 9.9 hängt am Package DBMS_CLOUD. In der Oracle Cloud wird es intensiv genutzt, dort patcht Oracle aber ohnehin selbst. On premises lässt es sich nachinstallieren, was manche Unternehmen für KI-Features tun, nötig ist es aber nicht. Wer DBMS_CLOUD nicht installiert hat, hat für diese Lücke erst einmal Entwarnung. Ähnlich sieht es bei der 9.1 im Connection Manager aus: Johannes schätzt, dass rund 90 Prozent der Unternehmen CMAN gar nicht einsetzen. Nebenbei erklärt er, wofür der Connection Manager überhaupt gut ist — Tunneling im Oracle Net, Whitelisting und Blacklisting, kaskadierende Verbindungen zwischen Firewalls — und weist darauf hin, dass er ausschließlich mit der Enterprise Edition verwendet werden darf.
Kritischer wird es bei den unauffälligeren Einträgen. Die 8.8 in Spatial and Graph betrifft heute deutlich mehr Systeme als früher, weil Oracle diese Funktionen ab Version 19c kostenlos gemacht hat und sie seitdem vielerorts installiert sind. Und dann ist da die Rechteausweitung mit 8.8, die alle Datenbanken betrifft: Ein beliebiger angemeldeter Benutzer reicht aus, um die Datenbank zu übernehmen. Das ist die Lücke, wegen der gepatcht werden muss. Die 8.2 ist zwar ohne Anmeldung über Oracle Net ausnutzbar, betrifft aber nur die Versionen 23ai und 26ai.
Im Praxisteil geht es um die Reihenfolge. Johannes schert seine Datenbanken bewusst über einen Kamm, patcht aber sauber über die Stages von Test über Vorproduktion bis Produktion. Für ihn stellt sich nur noch die Frage nach dem Wann, nicht mehr nach dem Ob. Robert ergänzt die Entwicklerperspektive: Tests brauchen Zeit, weil sich das Verhalten der Systeme ändern kann. Dazu die Entwarnung, dass Oracle Performance-Patches seit einigen Jahren zwar ausliefert, aber nicht mehr automatisch aktiviert — Optimizer-Fixes muss man bewusst einschalten. Als Zeitrahmen nennt Johannes einen Monat, mit Vorrang für alles, was ohne Anmeldung erreichbar ist. Sein größtes Augenmerk gilt allerdings der Plattform-Verfügbarkeit: Linux ist versorgt, für Windows und AIX fehlen die Patches zum Aufnahmezeitpunkt noch. Umso wichtiger ist es, die Testsysteme jetzt vorzubereiten. Zum Schluss ein klarer Tipp aus der Praxis: AutoUpgrade nutzen. Es lädt die benötigten Patches automatisch herunter und patcht das Oracle Home, denkt auch an Dinge wie Data Pump und funktioniert entgegen einem hartnäckigen Gerücht auch ohne Internetverbindung auf dem Datenbankserver. Eine eigene Folge zu AutoUpgrade ist damit beschlossene Sache.
Diese Folge in der Übersicht:
Der Juli-CPU 2026 vom 21. Juli bringt fünfzehn neue Sicherheits-Patches allein für den Oracle Database Server.
Was ein CVSS-Score aussagt: eindeutige CVE-Nummer plus Bewertung nach Ausnutzbarkeit und Schadenshöhe, 10 ist das Maximum.
Die 9.9 (DBMS_CLOUD) ist dramatisch, trifft on premises aber meist niemanden, weil das Package dort nicht standardmäßig installiert ist.
Schnelltest: Ist DBMS_CLOUD überhaupt vorhanden? Wenn nein, gilt für diese Lücke erst einmal Entwarnung.
Die 9.1 im Connection Manager betrifft nur die wenigen Installationen mit CMAN — und CMAN darf ohnehin nur mit der Enterprise Edition betrieben werden.
Was der Connection Manager macht: Tunneling im Oracle Net, Whitelisting und Blacklisting, kaskadierende Verbindungen zwischen Firewalls.
Die 8.8 in Spatial and Graph ist relevanter geworden, seit Oracle diese Funktionen ab 19c kostenlos mitliefert.
Die eigentliche Gefahr: eine Rechteausweitung mit 8.8, die alle Datenbanken betrifft. Ein angemeldeter Benutzer genügt für die vollständige Übernahme.
Die 8.2 ist ohne Authentifizierung über Oracle Net ausnutzbar, betrifft aber nur 23ai und 26ai.
Reihenfolge und Zeitrahmen: alles zuerst, was ohne Anmeldung erreichbar ist. Ziel ist ein Monat, sauber über Test, Vorproduktion und Produktion.
Performance-Patches werden seit einigen Jahren zwar installiert, aber nicht mehr automatisch aktiviert. Optimizer-Fixes muss man bewusst einschalten.
Plattform-Verfügbarkeit als eigentlicher Engpass: Linux ist versorgt, Windows und AIX warten noch. Testsysteme trotzdem jetzt vorbereiten.
Praxistipp AutoUpgrade: lädt die Patches selbst herunter, patcht das Oracle Home, denkt auch an Data Pump — und funktioniert auch ohne Internetverbindung.
Weiterführende Links und Ressourcen:
ora2know Website
Oracle Critical Patch Update Advisory — July 2026 (mit Risk Matrix für den Database Server)
July 2026 Critical Patch Update Released (Oracle Security Blog)
Critical Patch Updates, Security Alerts and Bulletins (Übersicht und Termine)
CVSS — Common Vulnerability Scoring System (FIRST.org)
About the Oracle AutoUpgrade Utility (Oracle Docs)
AutoUpgrade Tool (Doc ID 2485457.1) (My Oracle Support)
Oracle Connection Manager (cman.ora) (Net Services Administrator's Guide)
Folge 006: Oracle Patch Mythos (die Folge zum Patch-Rhythmus, auf die im Gespräch verwiesen wird)
Prüf-Query für DBMS_CLOUD:
SELECT owner, object_name, object_type, status
FROM dba_objects
WHERE object_name = 'DBMS_CLOUD';
Die Podcast-Hosts und Director:
Johannes Ahrends: Oracle ACE, DBA, ora2know. Web: carajandb.com
Robert Marz: Oracle ACE, IT-Architect, ora2know. Web: robbie.databee.org
Oliver Pyka: Oracle ACE, Freiberufler, ora2know. Web: pyka.de
Über O wie Datenbank:
Der deutschsprachige Oracle-Datenbank-Podcast von ora2know. Johannes Ahrends, Robert Marz und Oliver Pyka bringen zusammen über 90 Jahre Oracle-Erfahrung mit und sprechen alle vier Wochen über das, was DBAs, Entwickler und IT-Entscheider wirklich bewegt: Migration, Architektur, neue Features, Betrieb und Strategie rund um die Oracle Datenbank. Praxisnah, meinungsstark und ohne Marketing-Sprech.
Über ora2know:
Wissen teilen, Netzwerk aufbauen. ora2know ist eine unabhängige Community für Oracle-Datenbank-Administratoren und -Entwickler im deutschsprachigen Raum. Unser Ziel ist der praxisnahe Austausch von Wissen und Erfahrungen rund um Oracle Database, Oracle APEX und Oracle AI. Ohne kommerzielle Interessen, getragen von Enthusiasmus und gegenseitiger Hilfe. Ob DBA, Entwickler oder Architekt: ora2know verbindet Oracle-Profis in Deutschland, Österreich und der Schweiz.
Über diese Podcast-Produktion:
Diese Folge ist eine Eigenproduktion von ora2know.
Sponsored Link:
Database & Technology, Milano Web: D&T